
Checklist · Systèmes d'Information & Transformation Numérique
Sécurité des usages de l’IA
La checklist de sécurité des usages de l’IA ordonne les contrôles propres aux outils d’IA générative. Ces contrôles se conduisent avant et pendant l’usage. Ils couvrent ainsi les comptes, les données, les consignes dissimulées, les extensions et les incidents. La checklist complète en outre la politique de sécurité de l’organisation.
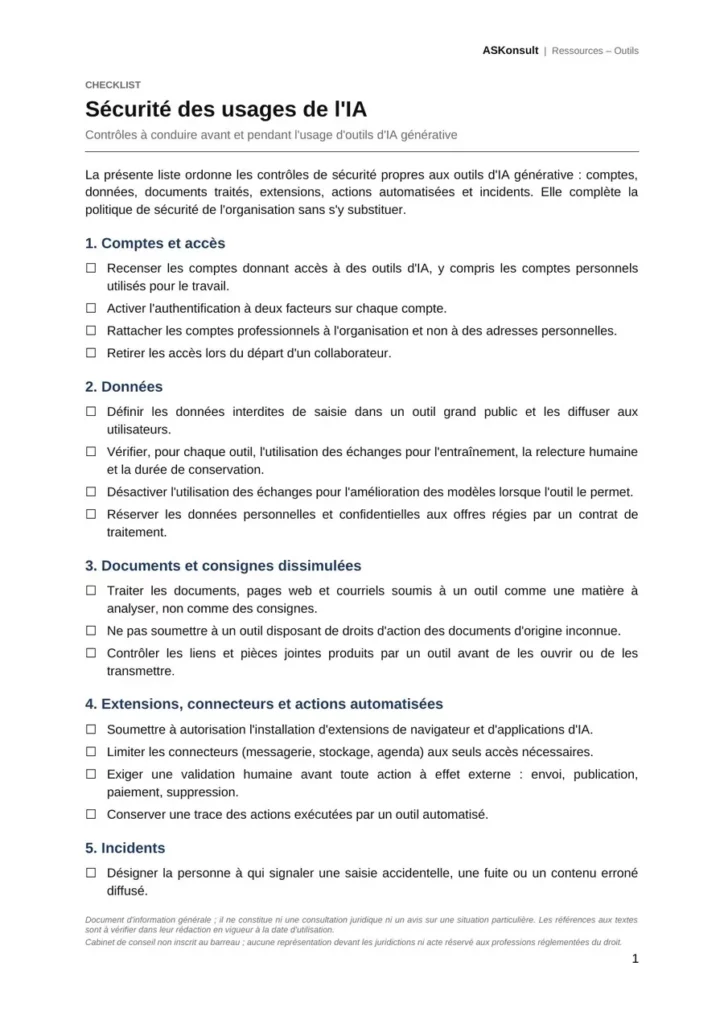
Les contrôles de la checklist de sécurité des usages de l’IA
- Comptes et accès : notamment recensement, authentification à deux facteurs, retrait des accès au départ.
- Données : en particulier données interdites de saisie, conditions de chaque outil, contrat de traitement.
- Documents et consignes dissimulées : notamment contenus extérieurs traités comme une matière à analyser.
- Extensions et connecteurs : en particulier autorisation préalable et accès limités au nécessaire.
- Actions automatisées : validation humaine avant tout envoi, paiement ou suppression ; traçabilité.
- Incidents : personne désignée, registre, obligations des lois n° 09-08 et n° 05-20.
- Enfin, les références marocaines et les fiches OWASP sur l’injection de consignes.
Quand appliquer la checklist de sécurité des usages de l’IA
La checklist sert d’abord avant l’ouverture d’un outil d’IA aux équipes. Son usage s’impose également lors de l’installation d’une extension ou d’un connecteur. En outre, elle accompagne un audit de sécurité ou le traitement d’un incident.
Les responsables informatiques et de la sécurité des systèmes d’information en sont notamment les destinataires. Les délégués à la protection des données sont aussi concernés. La checklist complète ainsi le guide des bonnes pratiques destiné aux utilisateurs.
Fiche signalétique
| Format | PDF, 2 pages |
|---|---|
| Langues | français, anglais, espagnol, arabe |
| Version | octobre 2026 |
| Département | Systèmes d’Information & Transformation Numérique |
| Portée | lois n° 09-08 et n° 05-20 (Maroc) ; référentiel OWASP |
Limites
La checklist ne se substitue pas à la politique de sécurité de l’organisation. De même, elle ne remplace pas une analyse de risques propre à chaque outil.
Pour aller plus loin : IA et données personnelles au Maroc ; fiche OWASP sur l’injection de consignes.
- Établi par ASKonsult
- Langues : français, anglais, espagnol, arabe
- Version : octobre 2026
Dans le même domaine
Guide · Systèmes d'Information & Transformation Numérique
Bonnes et mauvaises pratiques de l’IA générative au travail
Les bonnes pratiques de l'IA générative au travail tiennent en quelques règles applicables à tout outil. Elles précèdent ainsi l'adoption d'une charte d'usage propre à l'organisation.
Note d'expertise
IA et données personnelles au Maroc : loi n° 09-08, transferts, orientations de la CNDP
Aucun texte marocain propre à l'intelligence artificielle encadrant l'usage des données personnelles par ces outils n'a été identifié au 21 octobre 2026.
Note d'expertise
Outils d’IA gratuits : ce que paie l’utilisateur en données
L'accès gratuit à un assistant conversationnel n'est pas une prestation sans contrepartie.
Document d'information générale ; il ne constitue ni une consultation juridique ni un avis sur une situation particulière. Les références aux textes sont à vérifier dans leur rédaction en vigueur à la date d'utilisation.
Cabinet de conseil non inscrit au barreau ; aucune représentation devant les juridictions ni acte réservé aux professions réglementées du droit.