
Lista de control · Sistemas de información & transformación digital
Seguridad de los usos de la IA
La lista de control de seguridad de los usos de la IA ordena los controles propios de las herramientas de IA generativa. Estos controles se realizan antes y durante el uso. Abarcan así las cuentas, los datos, las instrucciones ocultas, las extensiones y los incidentes. La lista de control completa además la política de seguridad de la organización.
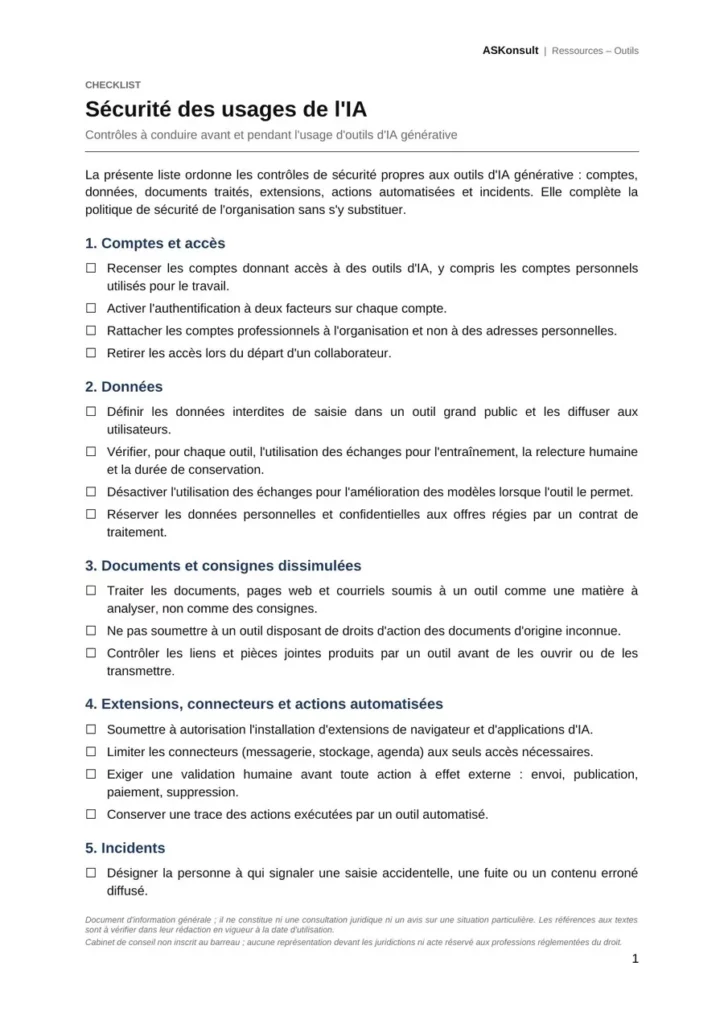
Los controles de la lista de seguridad de los usos de la IA
- Cuentas y accesos: en particular, inventario, autenticación de dos factores, retirada de los accesos en caso de salida.
- Datos: en particular, datos cuya introducción está prohibida, condiciones de cada herramienta, contrato de tratamiento.
- Documentos e instrucciones ocultas: en particular, contenidos externos tratados como material de análisis.
- Extensiones y conectores: en particular, autorización previa y accesos limitados a lo necesario.
- Acciones automatizadas: validación humana antes de cualquier envío, pago o supresión; trazabilidad.
- Incidentes: persona designada, registro, obligaciones de las leyes n.º 09-08 y n.º 05-20.
- Por último, las referencias marroquíes y las fichas de OWASP sobre la inyección de instrucciones.
Cuándo aplicar la lista de control de seguridad de los usos de la IA
La lista de control sirve, en primer lugar, antes de abrir una herramienta de IA a los equipos. Su uso se impone igualmente al instalar una extensión o un conector. Además, acompaña una auditoría de seguridad o la gestión de un incidente.
Sus destinatarios son, en particular, los responsables de informática y de seguridad de los sistemas de información. Los delegados de protección de datos también están concernidos. La lista de control completa así la guía de buenas prácticas destinada a los usuarios.
Ficha técnica
| Formato | PDF, 2 páginas |
|---|---|
| Idiomas | francés, inglés, español, árabe |
| Versión | octubre de 2026 |
| Departamento | Sistemas de información & transformación digital |
| Alcance | leyes n.º 09-08 y n.º 05-20 (Marruecos); referencial OWASP |
Límites
La lista de control no sustituye la política de seguridad de la organización. Del mismo modo, no reemplaza un análisis de riesgos propio de cada herramienta.
Para saber más: IA y datos personales en Marruecos; ficha de OWASP sobre la inyección de instrucciones.
- Elaborado por ASKonsult
- Idiomas: francés, inglés, español, árabe
- Versión: octobre 2026
En el mismo ámbito
Guía · Sistemas de información & transformación digital
Buenas y malas prácticas de la IA generativa en el trabajo
Las buenas prácticas de la IA generativa en el trabajo se resumen en unas pocas reglas aplicables a cualquier herramienta. Preceden así la adopción de una carta de uso propia de la organización.
Para ir más allá Consulta sobre los usos de la IA en la empresa: delimitar herramientas y datos
Documento de información general; no constituye ni asesoramiento jurídico ni un dictamen sobre una situación particular. Las referencias a los textos deben comprobarse en su redacción vigente en la fecha de utilización.
Firma de consultoría no inscrita en el Colegio de Abogados; ninguna representación ante los tribunales ni acto reservado a las profesiones jurídicas reguladas.